Segurança e Conformidade · governança ISO

Segurança formal antes do cliente
cobrar, não em
cima da hora.

Programa formal de governança de segurança — ISO 27001 / 27002 / 42001, evidências organizadas no PSA (Professional Services Automation). Quando o questionário chega, você responde em dias, não em meses de pânico.

PSA · Assessment · ISO 27001 · NIST · LGPD · GDPR · ISO 42001
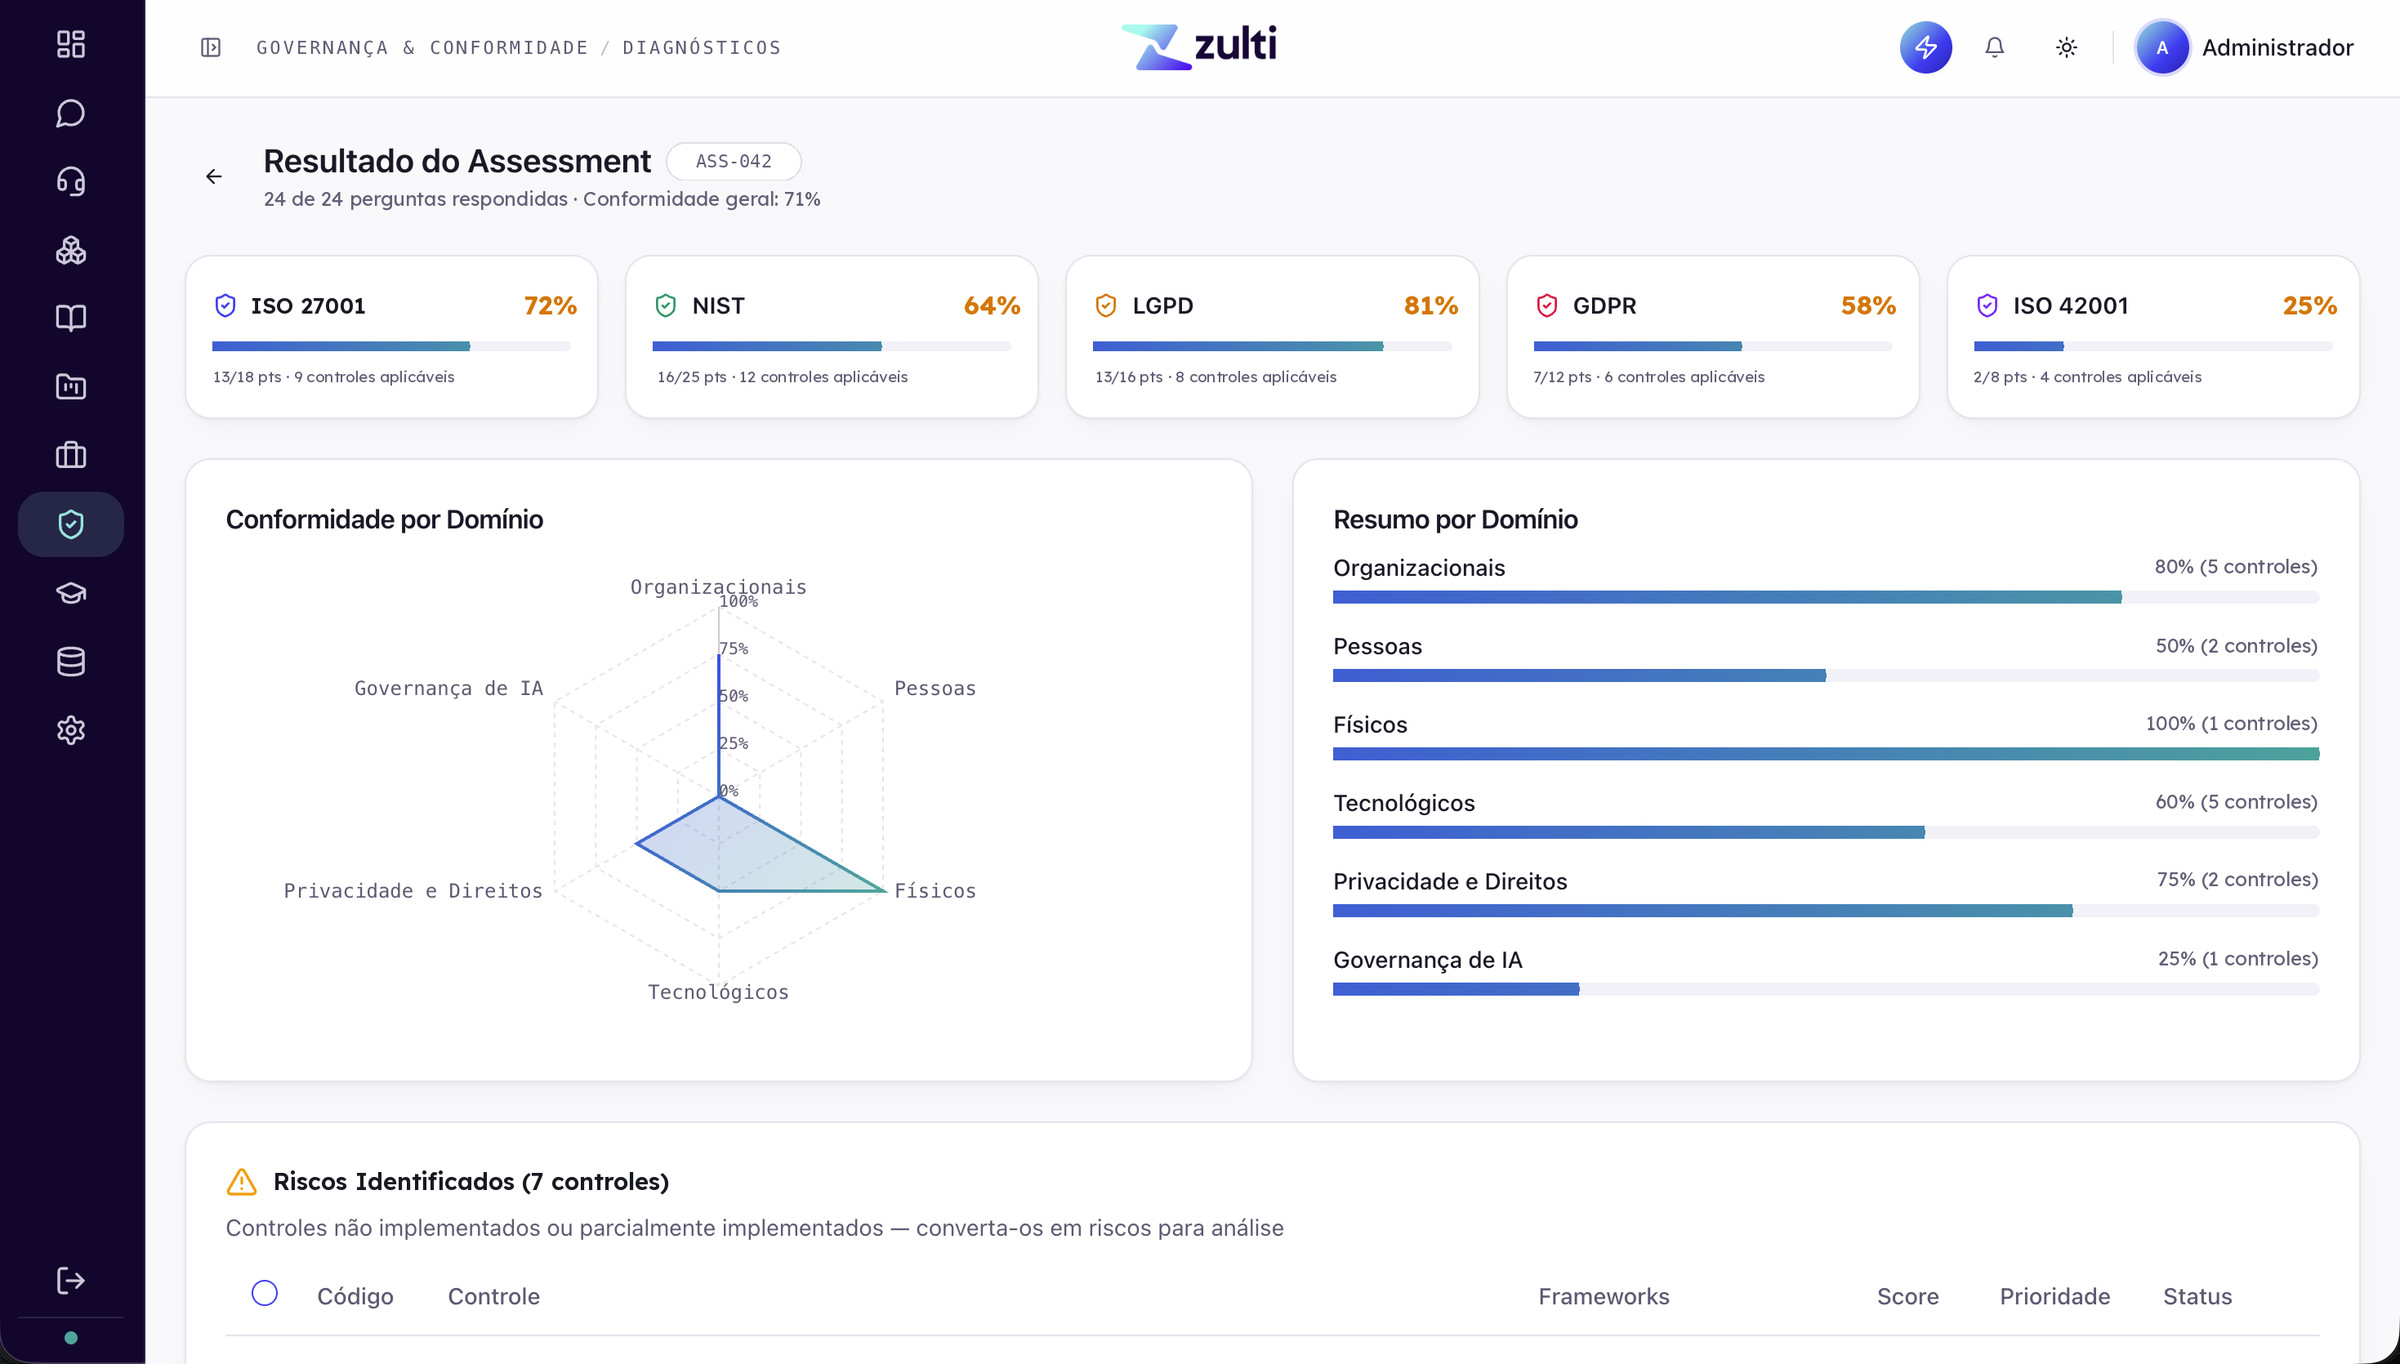
Resultado de assessment no PSA: conformidade por framework e por domínio, riscos identificados
modelo
projeto + retainer
normas
ISO 27001 + LGPD
entrega
dossiê no PSA
Antes da cobrança chegar

Você não escolhe quando vão te cobrar. Só escolhe se vai estar pronto quando vier.

Cliente Tier-1 manda questionário com 15 dias de prazo. Investidor abre due diligence. Auditor entra com cronograma fixo. Quando a pressão chega, fazer correndo é caro — evidência fraca, política improvisada, controle que ninguém testou. O programa precisa estar montado antes da pressão, não durante. Vale pra empresa de qualquer porte que ainda não tem programa formal de segurança, da que estrutura pela primeira vez à grande com baixa maturidade que precisa responder cliente, investidor ou auditor.

As 4 frentes do programa

Do diagnóstico ao dossiê pronto.

Cada frente entrega uma parte do programa, organizada no PSA. Juntas, fazem a empresa responder em dias ao que viria correndo em semanas.

— Frente 01

Diagnóstico de postura

Gap analysis contra ISO 27001 (com LGPD integrada). Onde a empresa está hoje vs onde precisa estar, base pra direção do programa.

Mapa de não-conformidades
PESI (2–3 anos, prioridades)
Ponto zero documentado
— Frente 02

Programa documental

PESI aterrado em políticas escritas, controles documentados e termo de uso aceitável de TI, direção que vira documento, documento que vira rotina.

8–12 políticas (SI, Acesso, Backup, Incidente)
14+ controles documentados
Termo de uso aceitável de TI
— Frente 03

Evidências no PSA

Plataforma de GRC própria da Zulti. Zulti opera, cliente acessa read-only, evidência sincronizada e sempre pronta.

PSA configurado + domínios ISO
Logs, registros e assinaturas sincronizados
Cliente acessa read-only do programa
— Frente 04

Preparação pra cobrança

Quando a cobrança vier, questionário, DD ou auditor, a Zulti monta a resposta do PSA.

Resposta a questionário em dias
Dossiê de due diligence montado
Pacote pra auditor interno/externo
— Como conviver com o time interno
A Zulti estrutura e dirige; o time interno do cliente executa o programa diário. Política é escrita pela Zulti mas distribuída e cobrada por quem mora dentro. Evidência é organizada no PSA pela Zulti, mas alimentada pelo time interno (logs, registros, comprovantes). Sem competição com TI, RH ou jurídico interno, papéis separados, combinados no onboarding.
papéis separados · combinados no onboarding
Como compõe

Projeto fechado pra estruturar. Retainer opcional pra manter vivo.

O programa cabe em projeto fechado, semanas, não anos. Diagnóstico, documentação e dossiê inicial no PSA entregues com escopo e prazo definidos. O retainer só faz sentido quando você quer manter o programa atualizado entre auditorias, sem montar tudo de novo no susto. E a Zulti diz na largada se você cabe nesse modelo ou não.

— modalidade 01

Projeto fechado

diagnóstico + estruturação inicial

duração~12 semanas
entregaescopo fixo
cobrançavalor único
o que entra
  • Diagnóstico de postura contra ISO 27001 (LGPD integrada)
  • PESI — Plano Estratégico de SI com prioridades pra 2–3 anos
  • Conjunto de políticas, controles e procedimentos documentados
  • Termo de uso aceitável de TI pra colaboradores (RH anexa ao contrato)
  • Evidências organizadas no PSA, dossiê pronto pra entregar
  • Treinamento mínimo da liderança e dos donos de processo
  • Carta de prontidão pra responder questionário / DD / auditor
faz sentido quando

Você precisa estar pronto pra uma cobrança identificada, cliente Tier-1 fechando, rodada em conversa, calendário de auditoria definido, e quer encerrar o capítulo com programa montado, sem contrato aberto depois.

continuidade opcional — modalidade 02

Projeto + retainer

estruturação + sustentação contínua

duração12 sem + mensal
entregafixo + recorrente
cobrançaúnico + fee
o que entra além do projeto
  • PSA mantido vivo, evidências atualizadas mês a mês
  • Revisão anual do PESI conforme o negócio muda
  • Revisão de políticas conforme o programa amadurece
  • Resposta a questionários e DDs novos durante o ano
  • Avaliação de fornecedores críticos em novos contratos
  • Preparação pra recertificação ou auditoria anual
  • Pareceres escritos sob demanda em decisões de segurança
faz sentido quando

Você atende clientes que pedem revalidação anual, vai entrar em ciclo de auditoria recorrente, ou quer manter o programa vivo sem reativar projeto cada vez que algo muda no negócio.

Estruturação ≠ Execução

A Zulti documenta. Quem implementa, você escolhe.

S&C entrega o programa documental e o dossiê no PSA, políticas, controles e procedimentos formalizados. Apertar parafuso técnico no ambiente (hardening, MFA, segregação, backup, monitoramento) é etapa separada. A Zulti não obriga: você decide quem executa.

opção 01

TI interno do cliente

A Zulti documenta, treina os donos de processo e valida a implementação no fechamento de cada ciclo. Funciona quando o time interno tem mão técnica pra executar.

opção 02

MSP Zulti (contrato separado)

Quando você prefere terceirizar a execução, o MSP da Zulti pega o que foi documentado e implementa no ambiente. Mesma casa, contrato separado, sem pacote forçado.

opção 03

Outro fornecedor

Você já trabalha com um MSP que prefere manter, ou quer cotar. O programa documental vale por si só, qualquer fornecedor competente consegue executar a partir das políticas escritas.

O custo do projeto sobe junto com a urgência. Programa estruturado com calendário próprio leva 8–12 semanas e cabe na rotina do time. Programa estruturado depois que o cliente cobrou, com prazo curto, vira plantão noturno, escopo apertado, retrabalho e risco real de o auditor não aceitar evidência produzida de afogadilho.

Caso destaque · S&C em ação

Quando a auditoria de uma Big Tech chegou,
a Álamo passou com 100%.

Agência de marketing parceira de uma Big Tech precisava passar por adequação ao PESI (Plano Estratégico de Segurança da Informação) e ajustar o ambiente às ISO 27001 / 27002 e LGPD para manter o contrato. A Zulti estruturou o programa antes do prazo apertar, diagnóstico, PESI, políticas, controles e evidências, e levou a empresa pra dentro da auditoria sem improviso. Resultado: 100% de aderência, contrato mantido.

Conformidade operacional, não checklist. Auditoria sempre pronta.
Agendar conversa →
Perguntas frequentes

Quando a conformidade é exigida, todo CEO pergunta o mesmo.

O que é auditável de verdade, o que é teatro, e o que sustenta no dia a dia.

Como funciona o projeto fechado? Em quanto tempo o programa fica pronto?+
~12 semanas, três blocos. Diagnóstico (sem. 1–3): gap analysis contra ISO 27001 com LGPD integrada + PESI com direção pra 2–3 anos. Estruturação (4–9): políticas, controles e termo de uso aceitável de TI, escritos pra esse cliente, não template. Carga no PSA (10–12): evidências organizadas, dossiê e carta de prontidão pra questionário, due diligence ou auditor. O contrato encerra no fim; o retainer é opcional pra manter o programa vivo entre auditorias.
Vocês emitem o certificado ISO 27001 ou eu preciso de auditor externo?+
Auditor externo, sempre. O selo de ISO 27001 só pode ser emitido por organismo certificador credenciado (BSI, Bureau Veritas, DNV...). É regra do INMETRO/IAF, não escolha comercial. A Zulti faz o meio: estrutura o programa, organiza as evidências e deixa a empresa pronta pra entrar na auditoria sem improviso. A auditoria de certificação você contrata direto com o organismo credenciado. Se só precisa responder cobrança de cliente (Tier-1, M&A), o programa funciona sem o selo, o caso mais comum.
O retainer mensal é obrigatório depois do projeto?+
Não. O projeto fechado encerra no entregável: programa documentado, dossiê no PSA, treinamento aplicado. O retainer só faz sentido pra manter o programa vivo: evidências atualizadas, revisões de política conforme o negócio muda, resposta a novos questionários, preparação pra recertificação. Quem atende um único Tier-1 num ciclo pode não precisar; quem tem fluxo recorrente de auditoria geralmente quer. A Zulti diz na largada o que faz sentido pro seu caso.
Qual a diferença entre Segurança & Conformidade e a página de Adequação à LGPD?+
Escopo e gatilho diferentes. S&C estrutura o programa integrado, ISO 27001 + LGPD juntas, partindo da pressão de cliente, investidor ou auditor que cobra postura ampla de segurança. Quando o gatilho é só LGPD (ANPD, titular pedindo acesso, mapeamento por incidente), a página de Adequação à LGPD cobre: DPO, RIPD, mapeamento, ANPD. Os caminhos se cruzam, mas S&C parte da governança ampla e LGPD parte do dado pessoal. Quem precisa dos dois compra os dois, sem cobrar a mesma evidência duas vezes.
O PSA é da Zulti. Se eu encerrar o contrato, perco o dossiê? Posso exportar?+
Exporta tudo. O PSA é a plataforma própria da Zulti (operação + governança), operada por nós, com acesso em modo somente leitura pro cliente durante o contrato. Mas o conteúdo (políticas, controles, evidências, registros) é seu: contratualmente, na rescisão você recebe export completo em formato aberto (PDF + ZIP estruturado, JSON pros metadados), pronto pra subir em qualquer outro GRC ou pra manter num drive corporativo. Sem lock-in. Isso não é boa vontade, é cláusula. O PSA existe pra organizar, não pra prender.
Para quem NÃO é

Programa de conformidade não é certificado de parede.

Honestidade comercial é o que nos sustenta há quase uma década. Em alguns cenários, outro modelo cabe melhor. Listamos abertamente pra você economizar tempo de avaliação.

✕
Sua empresa ainda não tem um patrocínio interno definido pro programa, quem responde por segurança, quem aprova política, quem entra em comitê. A Zulti estrutura programa que precisa de owner pra rodar; se ninguém de dentro está disponível pra assinar políticas e cobrar implementação, o programa fica de pé mas não anda.
✕
Você quer parecer pra justificar decisão já tomada, "validação" encomendada pra cobrir escolha interna de fornecedor ou postura. A Zulti dá leitura honesta da postura; quando a recomendação contraria a decisão preferida do cliente, ela vai assim mesmo. Se o objetivo é referendo, esse modelo vira atrito.
✕
Sua matriz já tem programa corporativo de segurança e você quer só replicar local sem adaptar. A Zulti não faz cópia carbono, programa traduzido pra realidade local, fornecedores brasileiros, contrato de trabalho CLT, ANPD em vez de regulador estrangeiro, exige releitura. Quando a matriz já dá toda a estrutura formal e o local só precisa executar, melhor um MSP que rode a régua da matriz.
Mais da Zulti

Recursos pensados para cobrir todos os aspectos da sua TI.

Próximo passo

Conformidade não se improvisa na cobrança. A gente estrutura antes.

Conversa direta de 15 minutos. Sem pacote de prateleira, sem proposta de quarenta páginas. Quem atende é quem decide.

ou se preferir
ou conta resumido